Raccolta log NIS2

Raccolta e conservazione dei log per la NIS2

Le misure ACN chiedono di registrare gli accessi remoti e amministrativi, di conservare in modo sicuro i log utili al monitoraggio e di rilevare in tempo gli incidenti (PR.PS-04, DE.CM-01). SOKIE lo fa in automatico, con integrità verificabile.

Prova gratis 7 giorni Vedi i piani

Cosa chiedono le misure ACN sui log

I requisiti sono negli allegati della determinazione ACN 379907/2025 (allegato 1 per i soggetti importanti, allegato 2 per gli essenziali) e sono gli stessi per le due categorie.

MisuraCosa chiede, in breveCome risponde SOKIE
PR.PS-04, p. 1Registrare tutti gli accessi da remoto e quelli con utenze amministrative.Agent Windows e macOS, syslog da firewall, VPN e server
PR.PS-04, p. 2Per i sistemi rilevanti, raccogliere e conservare in modo sicuro, se possibile centralizzato, i log per il monitoraggio della sicurezza.Raccolta centralizzata per cliente, archivi giornalieri con impronta SHA-256
PR.PS-04, p. 3Definire e documentare i tempi di conservazione in base alla valutazione del rischio.12 mesi nei piani Raccolta log e Pacchetto, su misura in Enterprise
PR.PS-04, p. 4Documentare le procedure per i punti 1 e 2.Report log NIS2 e registro delle sorgenti come evidenza
DE.CM-01Strumenti tecnici aggiornati per rilevare tempestivamente gli incidenti significativi sui sistemi rilevanti.17 regole di rilevamento ogni 5 minuti e allarmi email

Sintesi a scopo informativo: fa fede il testo della determinazione pubblicato da ACN.

Da dove arrivano

  • Syslog UDP/TCP 514 da firewall, switch, router, server Linux e NAS
  • Agent Windows: accessi, privilegi speciali, modifiche ad account e gruppi, nuovi servizi, Defender, RDP, cancellazione del registro
  • Agent macOS: SSH, sudo, login, condivisione schermo, XProtect
  • Eventi di rete: nuovi dispositivi, anomalie ARP/DHCP, variazioni rilevate dalle scansioni
Come sono organizzati

  • Separati per cliente
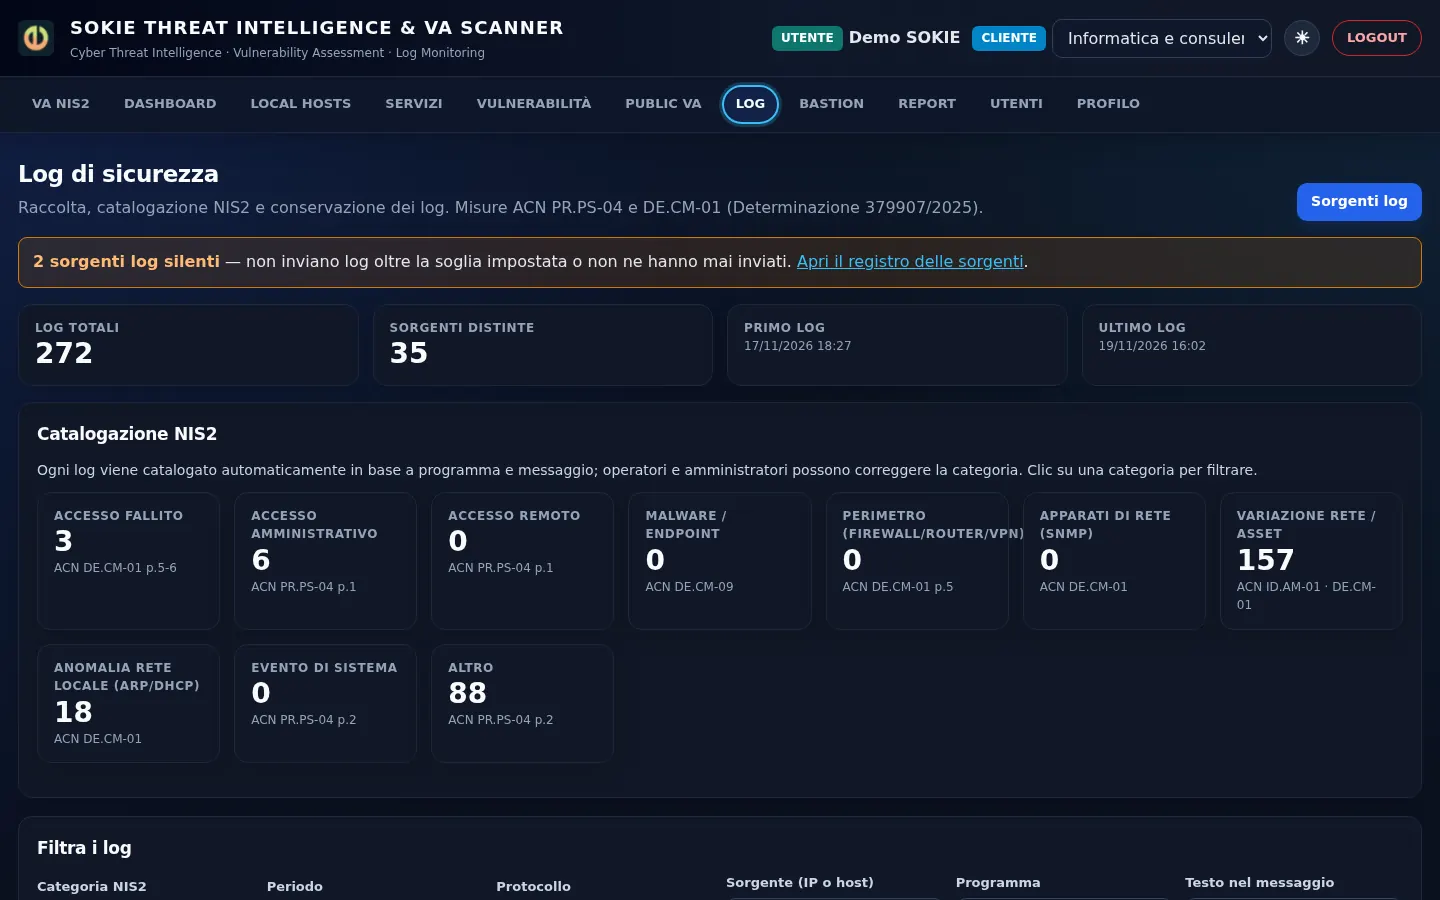
  • Catalogati per categoria NIS2: accessi remoti, amministrativi, falliti, malware, variazioni…
  • Severità normalizzata (da Emergenza a Debug)
  • Registro delle sorgenti, con avviso se una sorgente smette di inviare

Integrità e conservazione

  • Ogni notte i log del giorno vengono archiviati in un file compresso con impronta SHA-256
  • Le impronte sono collegate a catena: una modifica o un archivio mancante viene segnalato
  • Conservazione per 12 mesi nei piani Raccolta log e Pacchetto (30 giorni nella demo)
  • Copia giornaliera inviata via email ai referenti, per la conservazione a lungo termine secondo la procedura del cliente
Log catalogati per categoria NIS2
Catalogazione NIS2 dei log con riferimenti alle misure ACN
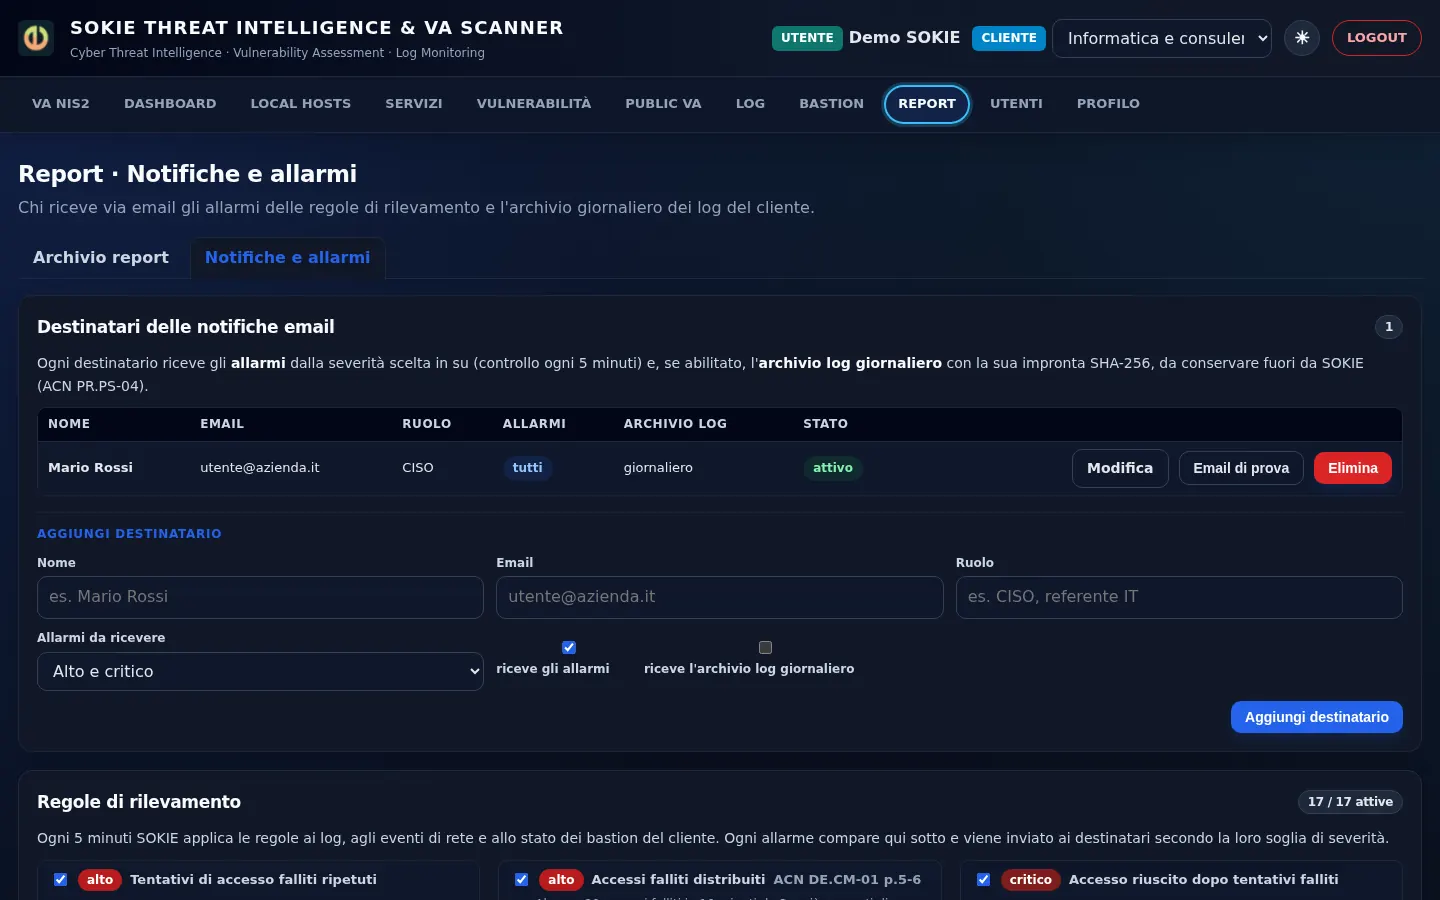
Regole di rilevamento e destinatari degli allarmi

Allarmi, non solo archivio

17 regole di rilevamento analizzano i log ogni 5 minuti: tentativi di accesso falliti ripetuti o da più sorgenti, accesso riuscito dopo tentativi falliti, accessi amministrativi fuori orario, malware, registro eventi cancellato, modifiche a gruppi privilegiati, account bloccati, nuovi servizi, nuovi dispositivi in rete.

Report log NIS2

Un report PDF riassume accessi remoti, amministrativi e falliti, sorgenti silenti e stato della conservazione: l'evidenza da presentare in audit per le misure PR.PS-04 e DE.CM-01.

Attiva la raccolta log

Per quanto tempo conservare i log

Le misure ACN non fissano un numero di mesi: il periodo va deciso in base alla valutazione del rischio e scritto nelle procedure. Deve bastare a ricostruire un incidente, che spesso si scopre settimane dopo l'accesso iniziale, e a rispettare la notifica al CSIRT Italia entro 24 ore dalla scoperta.

Per gli accessi degli amministratori di sistema vale anche il provvedimento del provvedimento del Garante privacy del 27 novembre 2008: log completi, inalterabili, verificabili e conservati per almeno sei mesi.

SIEM o raccolta log: cosa serve a una PMI

Un SIEM con un SOC dedicato correla grandi volumi di eventi ed è pensato per organizzazioni con un team di sicurezza. Le misure di base chiedono di raccogliere e conservare i log in modo sicuro e di rilevare gli incidenti: per molte PMI bastano raccolta centralizzata, integrità verificabile, regole di rilevamento e allarmi, che SOKIE offre senza infrastruttura da gestire.

Domande frequenti sulla raccolta log NIS2

Quali log chiede la NIS2?

La misura ACN PR.PS-04 chiede di registrare tutti gli accessi da remoto e quelli con utenze amministrative e, per i sistemi rilevanti, di raccogliere e conservare in modo sicuro, possibilmente centralizzato, i log necessari al monitoraggio degli eventi di sicurezza. La DE.CM-01 chiede strumenti aggiornati per rilevare in tempo gli incidenti significativi.

Per quanto tempo vanno conservati i log per la NIS2?

Le misure ACN non indicano un numero di mesi: il periodo di conservazione va deciso in base alla valutazione del rischio (ID.RA-05) e documentato. Per i log degli accessi degli amministratori di sistema il provvedimento del Garante privacy del 27 novembre 2008 chiede una conservazione non inferiore a sei mesi. Nei piani Raccolta log e Pacchetto SOKIE conserva i log per 12 mesi.

Serve un SIEM per la NIS2?

Le misure di base non impongono un prodotto specifico: chiedono di raccogliere e conservare i log in modo sicuro e di avere strumenti per rilevare gli incidenti. Per molte PMI una raccolta centralizzata con integrità verificabile, regole di rilevamento e allarmi è sufficiente e molto più semplice da gestire di un SIEM con SOC dedicato.

I log degli amministratori di sistema sono gli stessi richiesti dalla NIS2?

In parte coincidono: il Garante chiede di registrare gli accessi logici degli amministratori di sistema con log completi, inalterabili e verificabili; la NIS2 chiede di registrare accessi remoti e amministrativi e i log utili al monitoraggio della sicurezza. SOKIE raccoglie entrambi e ne verifica l'integrità.

Come si dimostra che i log non sono stati modificati?

SOKIE archivia ogni notte i log del giorno in un file con impronta SHA-256 e collega le impronte a catena: se un archivio viene modificato o manca, la verifica lo segnala. Il report log NIS2 riporta lo stato della conservazione da presentare in audit.

Prova gratis 7 giorni Parla con noi

Vuoi vedere SOKIE sulla tua rete?

Una demo guidata di 30 minuti: VA, raccolta log e report con le misure ACN.

Richiedi una demo