Il prodotto

Come funziona SOKIE: VA NIS2, raccolta log e report ACN

Una piattaforma web, un piccolo Bastion nella rete del cliente e agent leggeri sui PC: tutto quello che serve per misurare la sicurezza e conservarne le evidenze.

Vulnerability Assessment locale

  • Scansioni della rete interna dal Bastion, con profili fissi e autorizzati
  • Inventario degli asset, servizi esposti, sistema operativo e vendor
  • Vulnerabilità con CVE, CVSS, catalogo KEV di CISA ed EPSS
  • Pianificazione periodica e "Controllo rete" con eventi di variazione (nuovi host, porte, sistemi)
Approfondisci la VA NIS2 →

Public VA

  • Verifica dell'esposizione degli indirizzi IP pubblici del cliente
  • Servizi raggiungibili da Internet e vulnerabilità associate
  • Dati separati da quelli della rete interna, con report dedicato

Raccolta e conservazione dei log

  • Syslog UDP/TCP da firewall, switch, server e apparati
  • Agent per Windows (setup .exe) e macOS: accessi, privilegi, account, servizi, antivirus
  • Catalogazione automatica per categoria NIS2 e severità
  • Archivi giornalieri con impronta SHA-256 a catena e invio della copia via email
Approfondisci la raccolta log →

Rilevamento e allarmi

  • 17 regole: accessi falliti ripetuti, accesso dopo tentativi falliti, accessi amministrativi fuori orario, malware, registro eventi cancellato…
  • Monitoraggio passivo della LAN: nuovi dispositivi, anomalie ARP e DHCP
  • Sorgenti di log silenti e Bastion non raggiungibili
  • Notifiche email ai referenti, per livello di gravità

Report per la NIS2

  • Report VA NIS2 con classificazione del soggetto (importante o essenziale)
  • Controlli tecnici con i riferimenti alle misure ACN
  • Dettaglio tecnico per host e piano di remediation
  • Report log NIS2 su accessi remoti, amministrativi e falliti

Piattaforma multi-cliente

  • Dati di ogni cliente separati a livello di database
  • Ruoli: amministratore, amministratore del cliente, operatore, lettore
  • Verifica in due passaggi con codice via email
  • White label: logo e copyright del cliente

La piattaforma

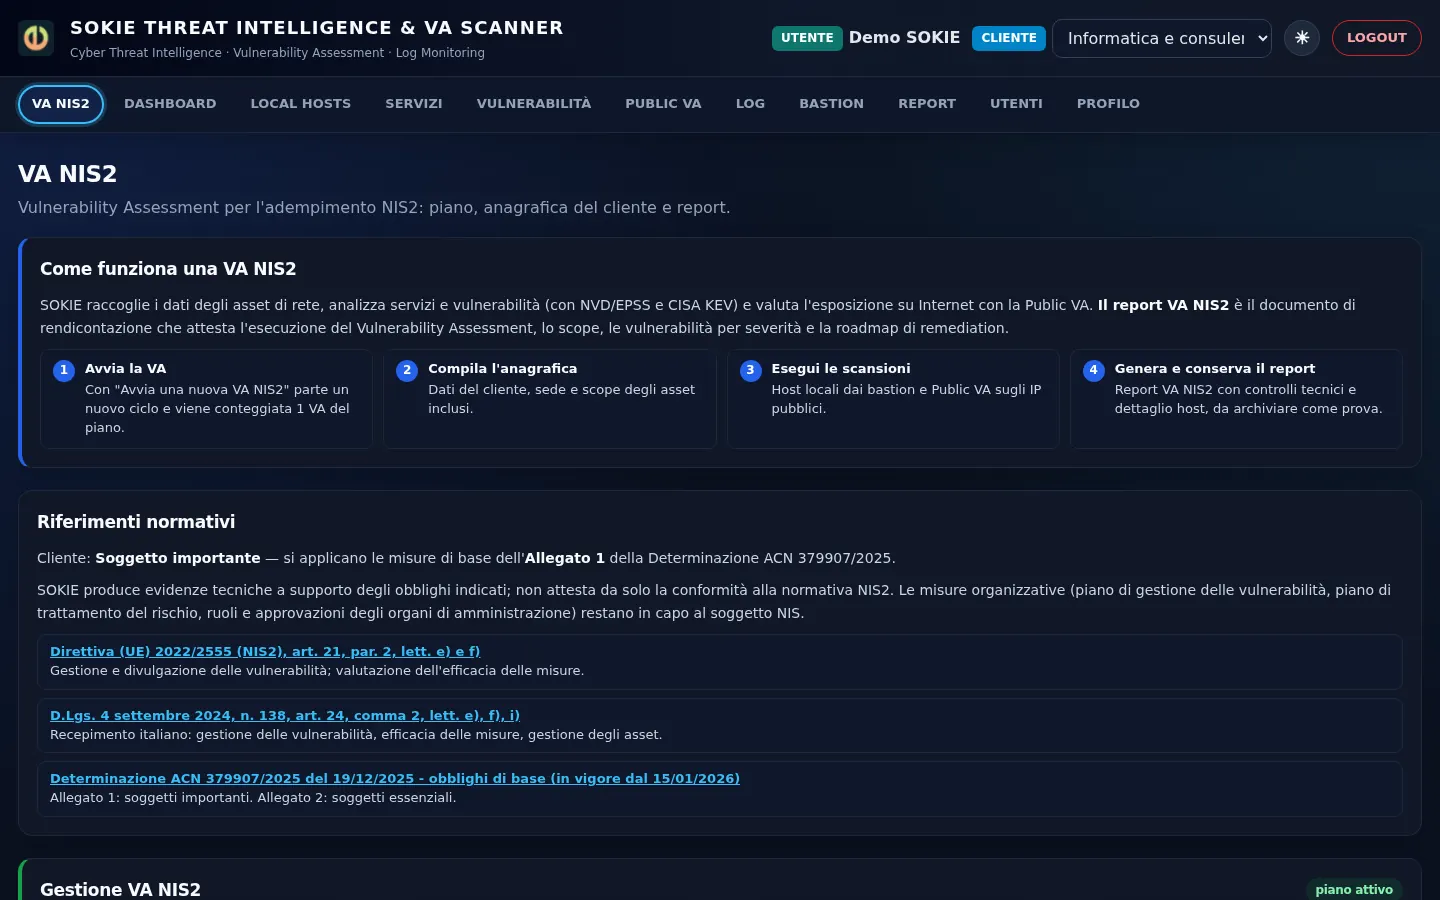
Pagina VA NIS2 con riferimenti normativi e piano VA
VA NIS2: piano, riferimenti normativi e report
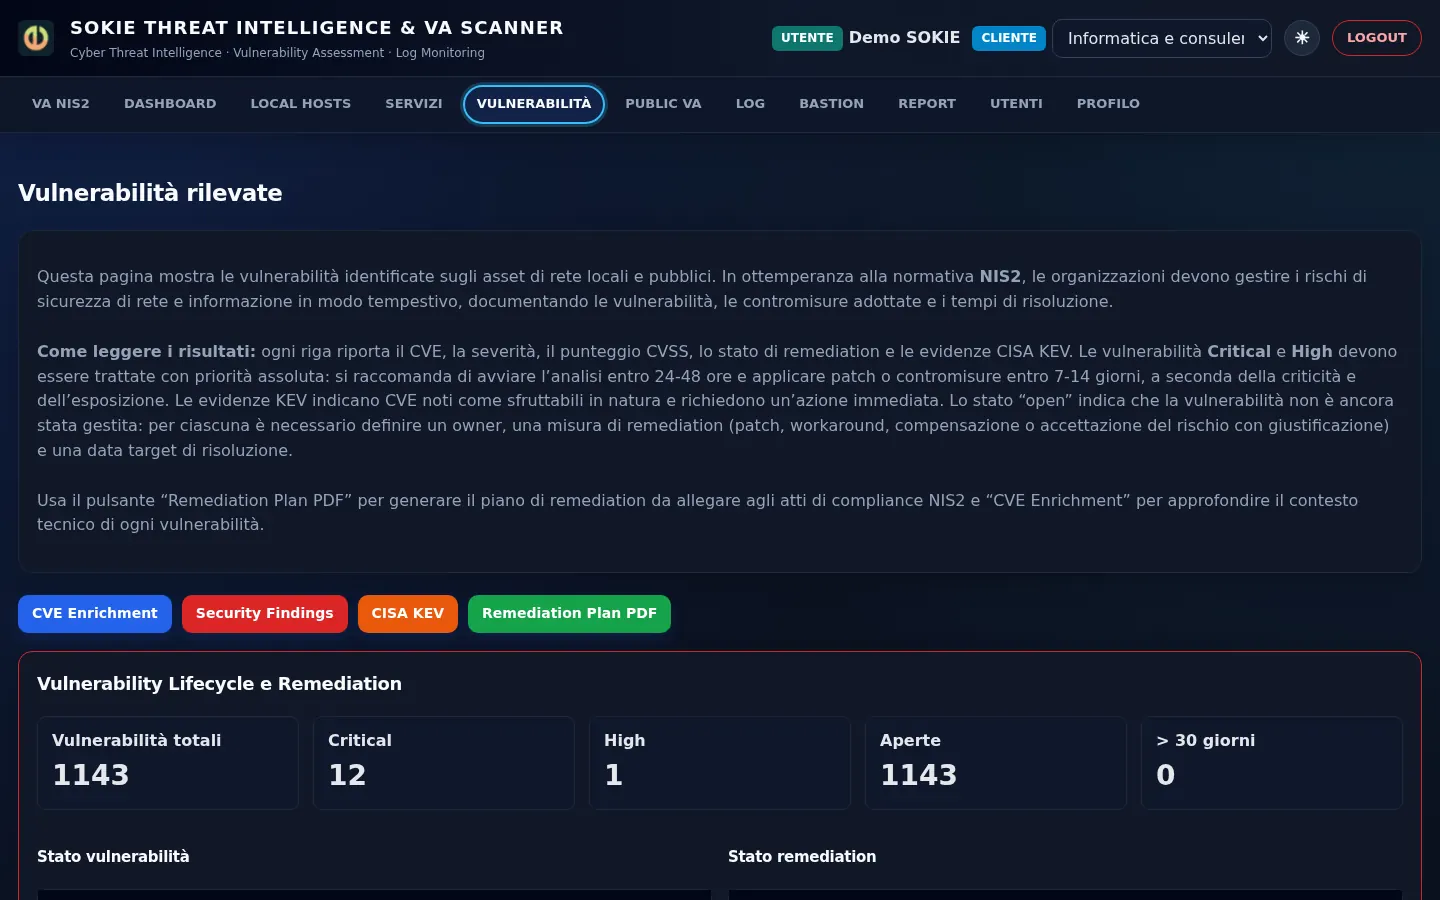
Vulnerabilità rilevate con CVE, KEV e piano di remediation
Vulnerabilità e piano di remediation
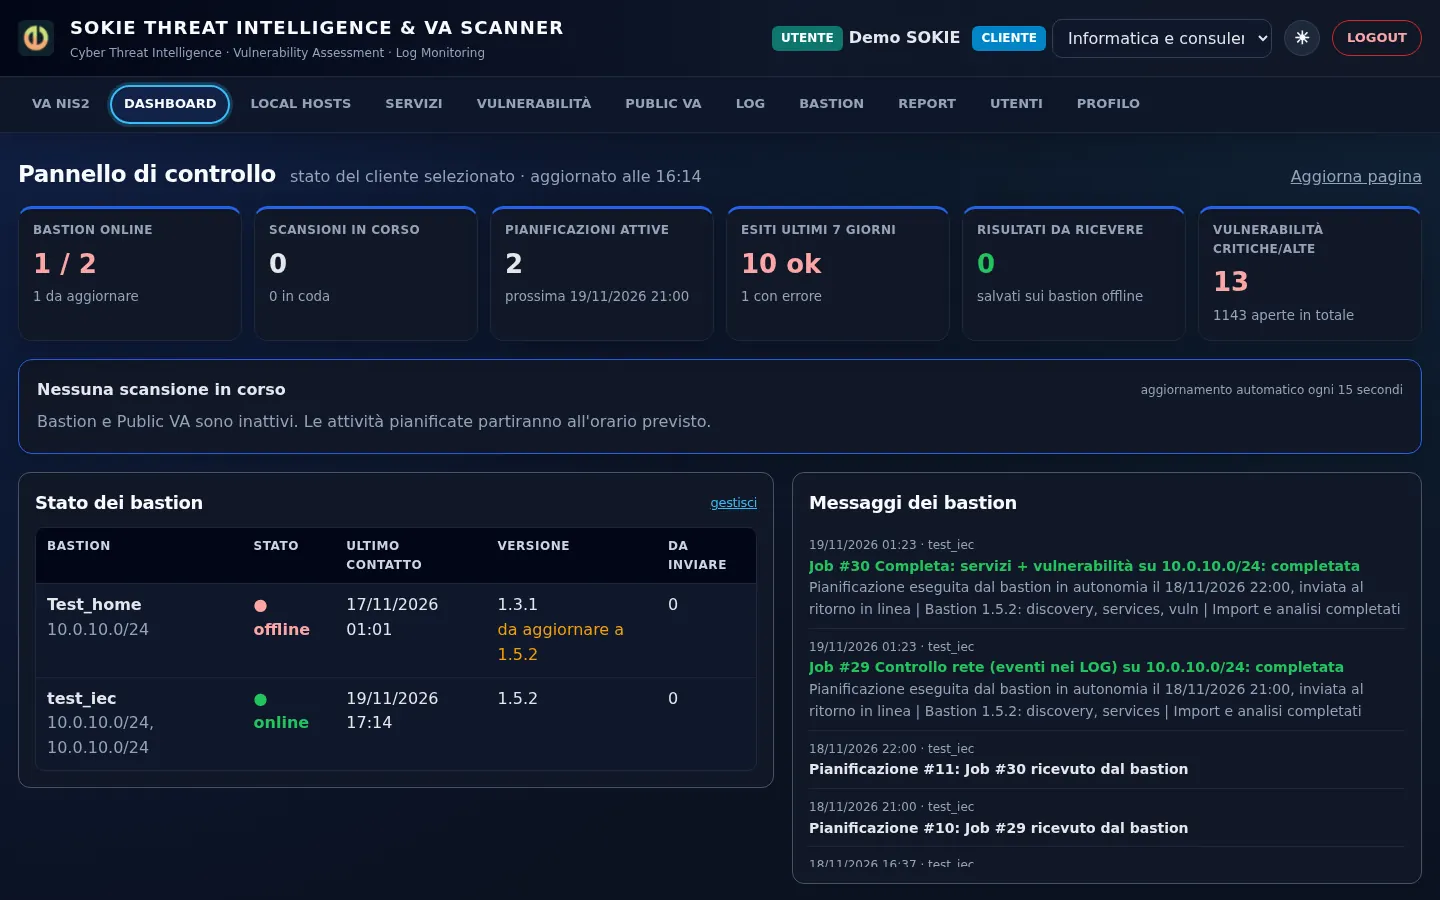
Dashboard della piattaforma
Dashboard: Bastion, scansioni pianificate, raccolta log
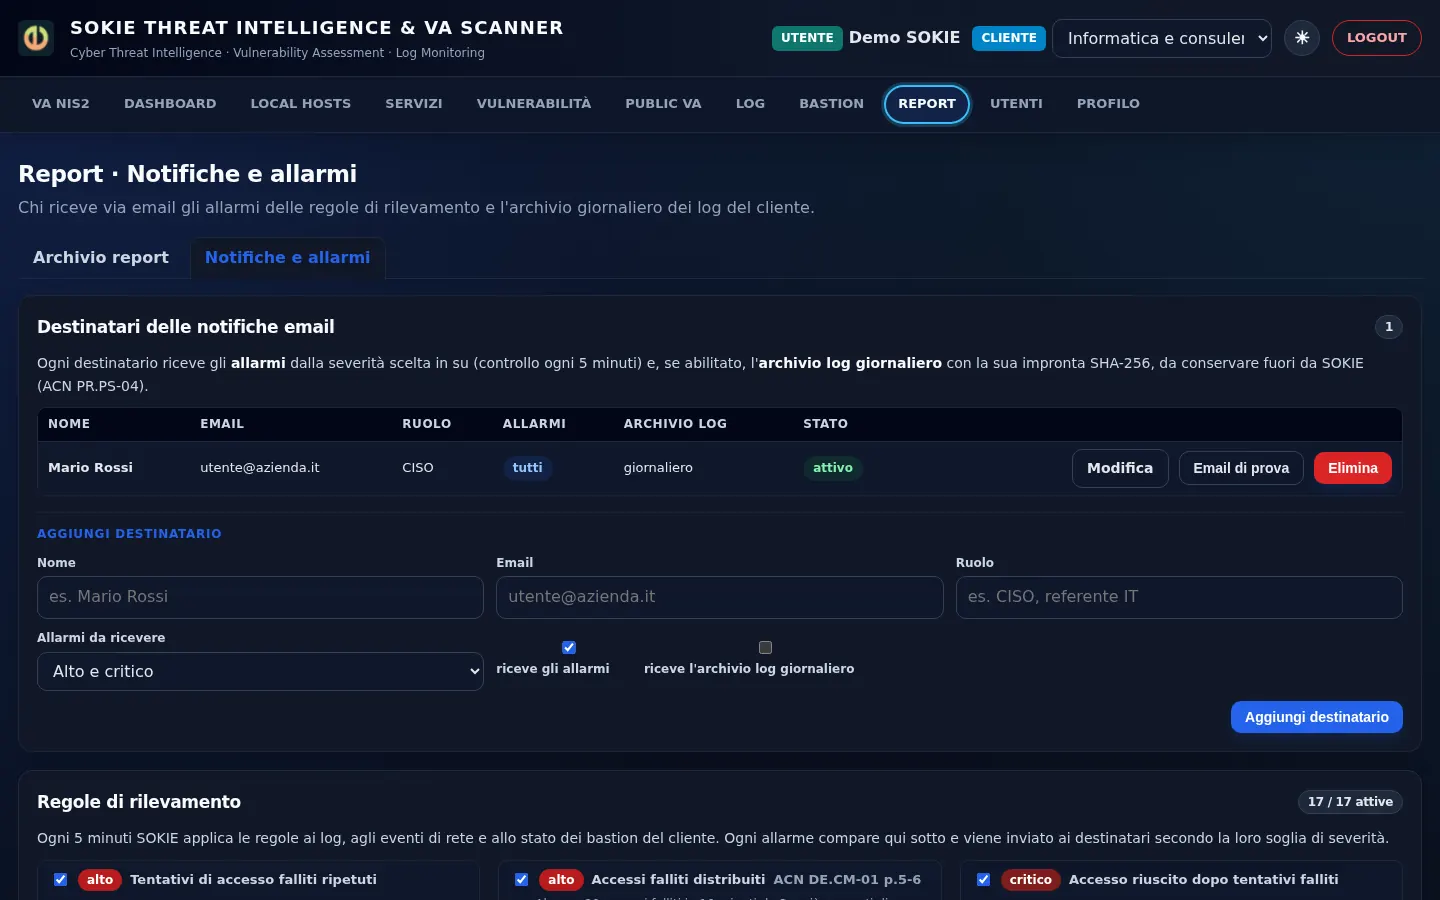
Regole di rilevamento e destinatari degli allarmi
Regole di rilevamento e allarmi email

Il Bastion: sicuro per costruzione

Il Bastion è un piccolo sistema (mini PC o macchina virtuale) installato nella rete del cliente. Esegue le scansioni autorizzate, riceve i log e li inoltra a SOKIE.

  • Solo HTTPS in uscita: nessuna porta aperta verso Internet, nessun accesso remoto in ingresso
  • Nessun comando arbitrario: esegue solo profili di scansione predefiniti
  • Coda locale: se la connessione cade, log e risultati vengono conservati e inviati alla ripresa
  • Più Bastion per cliente, per sedi e segmenti di rete diversi
  • Approfondisci: immagine inclusa e hardware Bastion →

Due modi per avere il Bastion

Immagine inclusa nel piano

Ogni piano con Bastion comprende l'immagine di installazione, da scaricare dalla pagina Bastion della piattaforma e installare su un tuo mini PC o su una macchina virtuale nella rete da controllare.

  1. Scarichi l'immagine e ne controlli l'impronta SHA-256
  2. La scrivi su una chiavetta USB, oppure la avvii nella macchina virtuale
  3. Lanci sokie-install, scegli il disco e confermi: in pochi minuti il Bastion è installato
  4. Lo registri sulla piattaforma con la chiave del tuo cliente

Hardware Bastion pronto

Se non hai una macchina da dedicare, ti forniamo noi un mini PC senza ventola con 4 porte di rete e il Bastion già installato: basta collegarlo alla rete e registrarlo.

€349 + IVA, una tantum

Scopri l'Hardware Bastion →

La nostra mission

Rendere la sicurezza misurabile e verificabile

Crediamo che ogni organizzazione nel perimetro NIS2, anche la più piccola, debba poter sapere in ogni momento quanto è esposta, cosa sta succedendo sulla propria rete e quali evidenze può mostrare.

Chiarezza

Report scritti per chi decide, non solo per i tecnici: priorità di rimedio, riferimenti alle misure ACN, nessun gergo inutile.

Sicurezza by design

Bastion con sole connessioni in uscita, nessun comando arbitrario, dati separati per cliente, verifica in due passaggi, backup cifrati, dati ospitati in Italia.

Onestà

SOKIE fornisce evidenze tecniche: non promettiamo conformità automatica. Governance, procedure e formazione restano un percorso da costruire insieme.

Accessibilità

Strumenti di livello enterprise alla portata di PMI, enti e studi professionali, senza bisogno di un SOC interno.

Come si parte

  1. Demo e perimetroDefiniamo reti, IP pubblici e sorgenti di log da coprire.
  2. Bastion e agentInstallazione del Bastion e distribuzione degli agent, anche via GPO o Intune.
  3. Prima VAScansione completa e primo report con le priorità di rimedio.
  4. Monitoraggio continuoLog, allarmi, controlli periodici e report per CISO e auditor.

Vuoi vedere SOKIE sulla tua rete?

Una demo guidata di 30 minuti: VA, raccolta log e report con le misure ACN.

Richiedi una demo