
Vulnerability Assessment NIS2
Vulnerability Assessment NIS2 per PMI ed enti
Le misure di base ACN chiedono a ogni soggetto NIS di identificare, registrare e trattare le vulnerabilità dei propri sistemi. SOKIE rende il Vulnerability Assessment periodico, ripetibile e documentato, con report pronti per l'audit.
Cosa chiedono le misure ACN sulle vulnerabilità
Le misure di sicurezza di base sono negli allegati della determinazione ACN 379907/2025: allegato 1 per i soggetti importanti, allegato 2 per gli essenziali. Sulle vulnerabilità i riferimenti principali sono questi.
| Misura | Cosa chiede, in breve | Importanti | Essenziali |
|---|---|---|---|
| ID.RA-08 | Un piano di gestione delle vulnerabilità approvato dagli organi di amministrazione: come e quando si identificano, quali canali si monitorano (almeno CSIRT Italia), chi fa cosa. Ogni vulnerabilità va risolta, mitigata oppure accettata documentando il rischio. | sì | sì |
| ID.RA-01, p. 1 | Usare le informazioni del piano per identificare le vulnerabilità dei sistemi informativi e di rete. | sì | sì |
| ID.RA-01, p. 2 | Sui sistemi rilevanti, vulnerability assessment e/o penetration test periodici e comunque prima della messa in esercizio. | — | sì |
| ID.RA-01, p. 3 | Relazioni che descrivano attività ed esiti, vulnerabilità rilevate e relativo livello di impatto. | — | sì |
| ID.RA-05 | Valutazione del rischio documentata che tiene conto di minacce e vulnerabilità, almeno ogni due anni. | sì | sì |
Sintesi a scopo informativo: fa fede il testo della determinazione pubblicato da ACN.
Cosa fa la VA di SOKIE
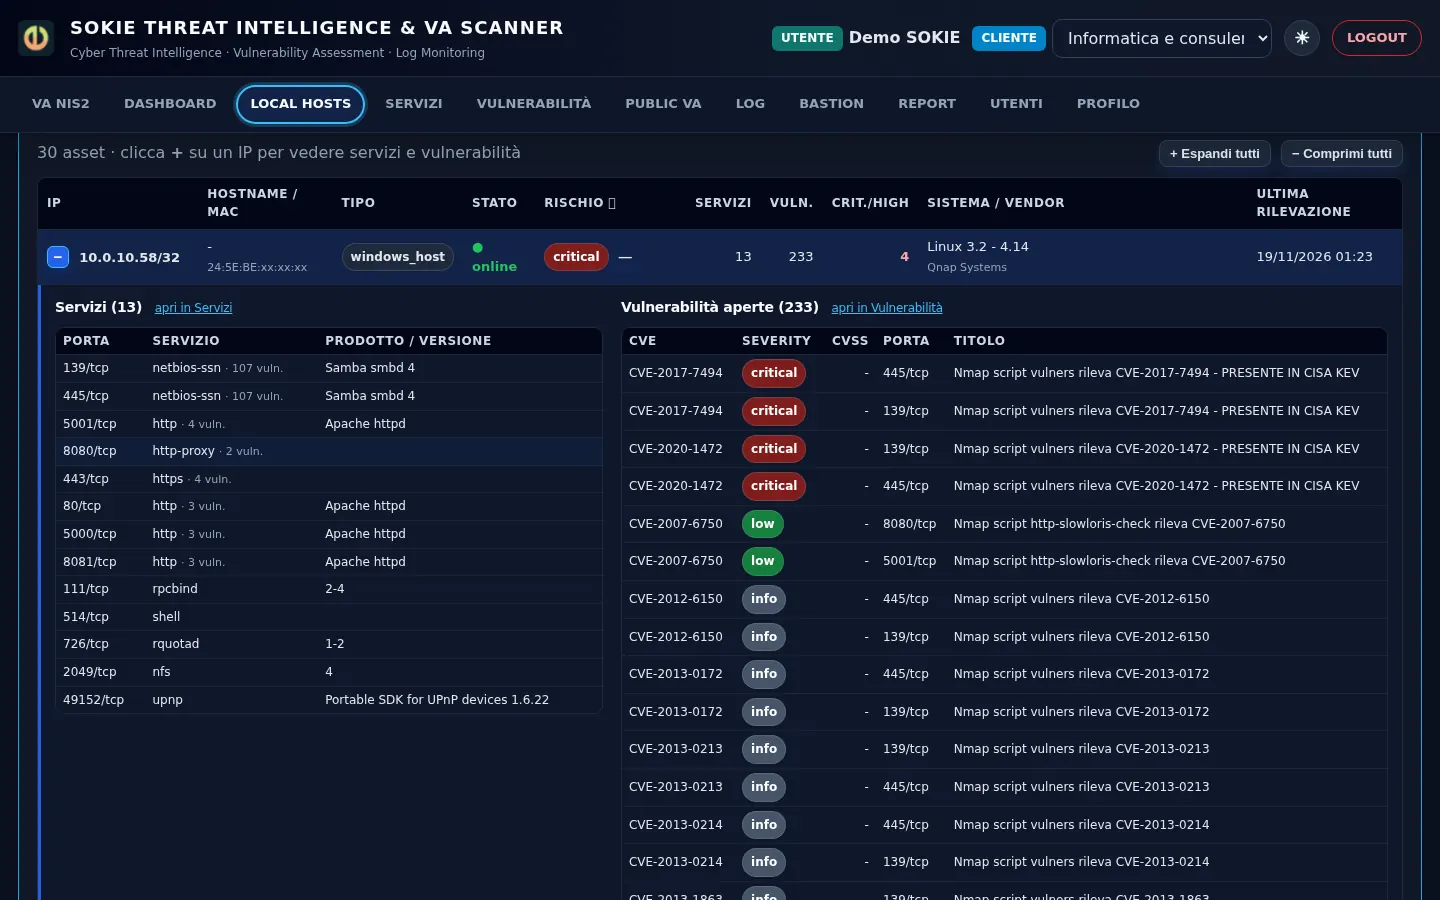
- Rileva gli host attivi e costruisce l'inventario degli asset, con lo schema della rete
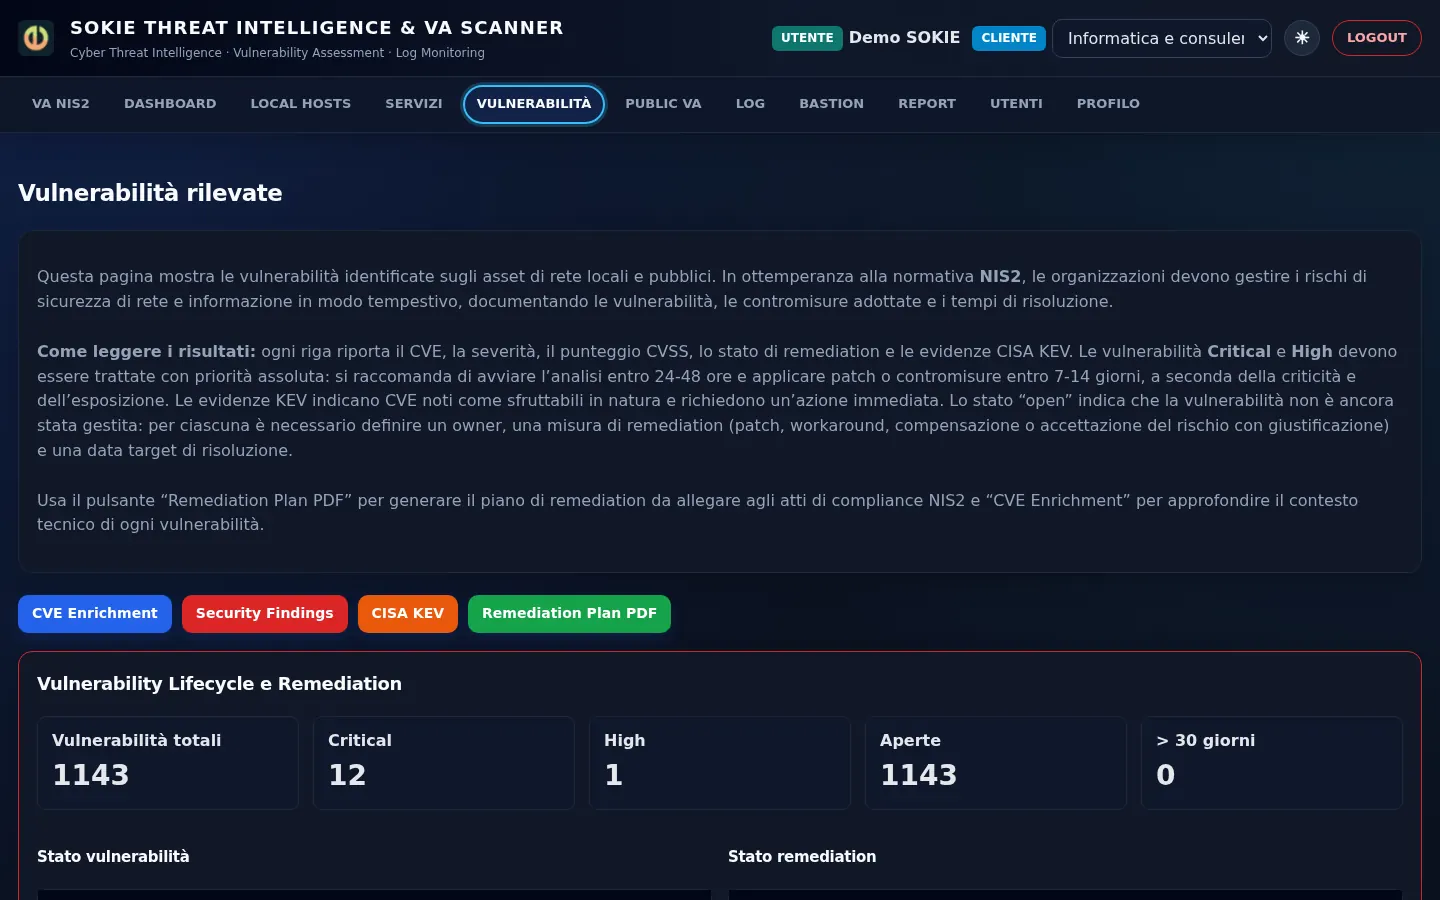
- Identifica servizi, versioni e vulnerabilità note con CVE e punteggio CVSS
- Mette in evidenza le vulnerabilità già sfruttate dagli attaccanti (catalogo KEV) e quelle con alta probabilità di sfruttamento (EPSS)
- Controlla con la Public VA cosa è esposto su Internet dagli IP pubblici, separatamente dalla rete interna
- Confronta le scansioni e segnala le variazioni: nuovi dispositivi, nuove porte, cambi di sistema
Report pronti per l'audit
Ogni cliente ha un piano di VA NIS2 con lo storico delle valutazioni. Al termine SOKIE genera un pacchetto di documenti PDF:
- Report VA NIS2 con la classificazione del soggetto (importante, allegato 1 / essenziale, allegato 2), attività svolte ed esiti
- Controlli tecnici con i riferimenti alle misure ACN
- Dettaglio per host con vulnerabilità, gravità e impatto
- Piano di remediation ordinato per gravità, senza le segnalazioni solo informative
Vulnerability Assessment o Penetration Test?
| Vulnerability Assessment | Penetration Test | |
|---|---|---|
| Obiettivo | Trovare e classificare tutte le vulnerabilità note | Verificare se le vulnerabilità sono sfruttabili e con quale impatto |
| Metodo | Scansioni sistematiche e ripetibili su tutta la rete | Attacco simulato da specialisti, su un perimetro definito |
| Frequenza tipica | Periodica, anche più volte all'anno e dopo ogni cambiamento | Puntuale, sui sistemi più critici |
| Risultato | Inventario, elenco delle vulnerabilità per gravità, piano di remediation | Relazione sugli scenari di attacco riusciti |
Sono complementari: la VA periodica dà la fotografia completa e mostra se le correzioni funzionano, il penetration test approfondisce i punti critici.
Con che frequenza fare la VA
Le misure ACN non fissano un numero di VA all'anno: lo decide il piano di gestione delle vulnerabilità. Per i soggetti essenziali la VA è periodica e va fatta comunque prima di mettere in esercizio un sistema rilevante. Nella pratica conviene ripeterla dopo ogni cambiamento importante: nuovo firewall, nuovi server, migrazioni, cambio di fornitore.
Con SOKIE le scansioni si pianificano dal Bastion e i piani includono da 4 VA NIS2 all'anno.
Quanto costa
Un Vulnerability Assessment una tantum affidato a un consulente si paga a intervento, con un prezzo che cresce con il perimetro e si ripete a ogni verifica. SOKIE è un servizio annuale: la VA NIS2 parte da 497 € + IVA all'anno, con più VA incluse, scansioni pianificate e report pronti per l'audit.
Scansioni sicure e autorizzate
Le scansioni partono dal Bastion installato nella rete del cliente, solo sulle subnet autorizzate e con profili fissi. Il Bastion comunica con SOKIE esclusivamente in HTTPS verso l'esterno e non accetta comandi arbitrari.
Domande frequenti sul Vulnerability Assessment NIS2
Il Vulnerability Assessment è obbligatorio per la NIS2?
Le misure di base ACN (determinazione 379907/2025) chiedono a tutti i soggetti NIS un piano di gestione delle vulnerabilità (ID.RA-08) e di usarlo per identificare le vulnerabilità dei sistemi (ID.RA-01). Per i soggetti essenziali sono richiesti espressamente vulnerability assessment e/o penetration test periodici sui sistemi rilevanti, documentati in una relazione.
Ogni quanto va fatto un Vulnerability Assessment NIS2?
Le misure ACN non fissano un numero di VA all'anno: la frequenza la stabilisce il piano di gestione delle vulnerabilità. Per i soggetti essenziali la VA va fatta periodicamente e comunque prima della messa in esercizio dei sistemi rilevanti. È buona pratica ripeterla anche dopo cambiamenti importanti della rete. I piani SOKIE includono da 4 VA all'anno.
Che differenza c'è tra Vulnerability Assessment e Penetration Test?
Il Vulnerability Assessment individua e classifica le vulnerabilità note di tutti gli asset, in modo sistematico e ripetibile. Il Penetration Test simula un attacco reale per verificare se e quanto le vulnerabilità sono sfruttabili. Sono complementari: la VA dà la fotografia completa e periodica, il penetration test approfondisce i punti critici.
Cosa deve contenere la relazione di Vulnerability Assessment?
Per i soggetti essenziali la misura ID.RA-01 chiede almeno la descrizione generale delle attività svolte e dei loro esiti, e la descrizione delle vulnerabilità rilevate con il relativo livello di impatto sulla sicurezza. Il report VA NIS2 di SOKIE riporta attività, host analizzati, vulnerabilità con gravità CVSS e piano di remediation.
Quanto costa un Vulnerability Assessment NIS2?
Un VA una tantum affidato a un consulente si paga a intervento e il prezzo dipende dal perimetro. Con SOKIE la VA NIS2 è un servizio annuale a partire da 497 euro + IVA all'anno, con più VA incluse, scansioni pianificate dal Bastion e report pronti per l'audit.
Fonti ufficiali
- ACN · Modalità e specifiche di base (determinazione 379907/2025)
- ACN · Allegato 1: misure di base per i soggetti importanti (PDF)
- ACN · Allegato 2: misure di base per i soggetti essenziali (PDF)
- ACN · FAQ NIS su misure di sicurezza e notifica degli incidenti
- Normattiva · D.Lgs. 4 settembre 2024, n. 138
- CSIRT Italia